| 일 | 월 | 화 | 수 | 목 | 금 | 토 |
|---|---|---|---|---|---|---|
| 1 | 2 | 3 | ||||
| 4 | 5 | 6 | 7 | 8 | 9 | 10 |
| 11 | 12 | 13 | 14 | 15 | 16 | 17 |
| 18 | 19 | 20 | 21 | 22 | 23 | 24 |
| 25 | 26 | 27 | 28 | 29 | 30 | 31 |
- 케이쉴드교육
- FPLive
- 케이쉴드주니어
- 산업보안관리사 퀴즈
- 디지털포렌식
- 정보보안교육 프로그램
- 스니핑공격
- ISE자격증
- 비활성 데이터 수집
- 보안사고분석대응과정
- 네트워크를 이용항 공격
- apexlab
- 정보보안
- 보안사고분석대응
- NCS 보안이벤트 대응
- kshield
- dns증폭공격
- 케쉴주
- 클로드 바이브코딩
- 포렌식 활성 데이터 수집
- 포렌식 아티팩트
- smb 취약점 포트
- 산업보안관리사 퀴즈 프로그램
- 포렌식 증거수집
- 케쉴주 보안사고분석대응
- 산업보안관리사 퀴즈게임
- k-shield
- ai를 활용한 프로그래밍
- 정보보안 디지털포렌식
- 정보보호
- Today
- Total
APEXLab
케이쉴드주니어 보안사고 분석대응 (네트워크 취약점 이해 및 대응:part 2/2) 정리본 본문
Ⅵ. 네트워크 취약점 이해 및 대응
1. 네트워크 기초
2. 네트워크 정보수집
3. 스니핑 공격 기법의 이해 및 대응
4. 스푸핑 공격 기법의 이해 및 대응
5. DoS, DDoS 공격 유형과 특징
[스푸핑 공격 기법의 이해 및 대응]
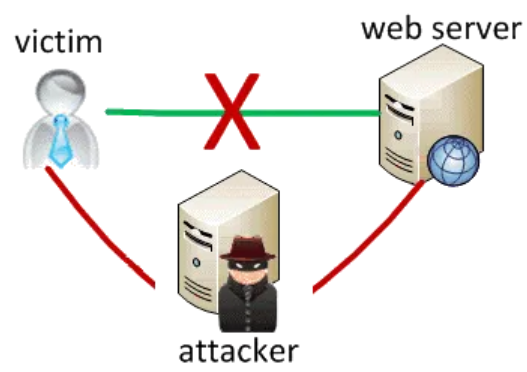
- 스푸핑(Spoofing)
승인받은 사용자인 것처럼 시스템에 접근하거나 네트워크상에서 허가된 주소로 가장하여 접근 제어를 우회하는 공격 행위를 의미함
스위치 환경에서는 스푸핑 공격을 통해 MITM(중간자공격) 등의 공격이 가능해집니다.
- ARP(Address Resolution Protocol)
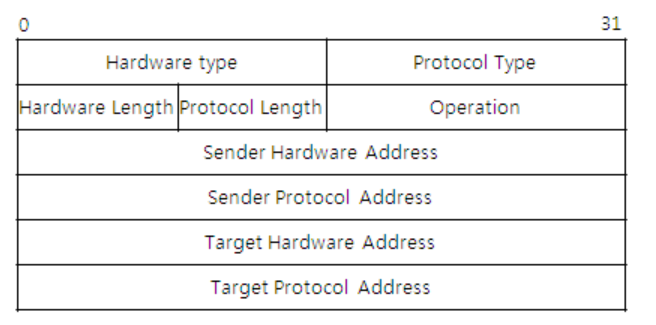
네트워크 계층 주소(IP)를 링크 계층 주소(MAC)로 대응시켜주는 프로토콜로
내부 네트워크에서는 IP가 아닌 MAC으로 통신이 이루어집니다.
내부 호스트들은 MAC을 알아내기 위해 ARP를 전송합니다.
ARP 동작 원리로는
유니캐스트(1:1)통신, 브로드캐스트(1:N)통신
브로드캐스트 방식으로 전송할 경우 Destination Address를 ff:ff:ff:ff:ff:ff 설정합니다.
ARP가 IP주소를 MAC주소로 바꾸어 주는 프로토콜이라고 했었는데요
아주 간단하게 다시 살펴보면
PC가 192.168.0.10에게 데이터를 보내고 싶다라고 할때
실제 이더넷 통신에서는 MAC주소가 필요합니다.
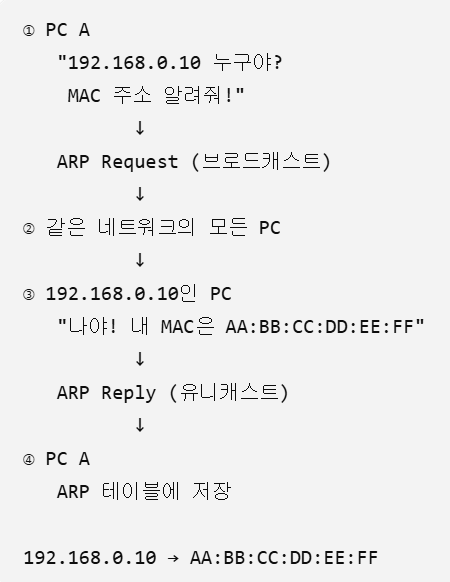
이후에는 해당 MAC 주소를 이용해서 데이터를 보내게 됩니다.
또 ARP는 같은 로컬 네트워크(LAN)에서 목적지 IP의 MAC 주소를 알아내는 역할이라고도 이해할 수 있습니다.
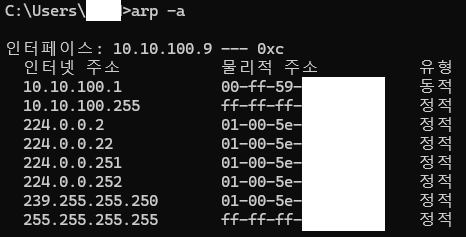
여기서 (동적)은 시스템이 ARP를 받아서 입력한 것이며 일정 시간 이후에 삭제됩니다.
(정적)은 관리자가 직접 지정한 IP <-> MAC 매핑으로 일반적으로 자동 만료되지 않으며 재부팅후에도 유지되도록 설정할 수 있습니다.
※ ARP 취약점
ARP 요청이 없어도 응답을 할 수 있으며 응답을 받으면 ARP 테이블에 기록됩니다.
ARP 응답을 보낸 사람이 누구인지 검증할 수단이 없습니다.
먼저 PC와 게이트웨이가 있습니다.
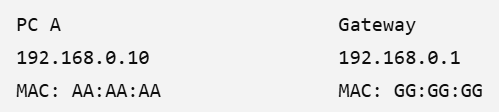
정상적인 ARP 테이블은 192.168.0.1 -> GG:GG:GG 처럼 매핑되어 있습니다.
그런데 공격자가 자신의 MAC 주소를 게이트웨이의 MAC 주소라고 거짓으로 알려줍니다.
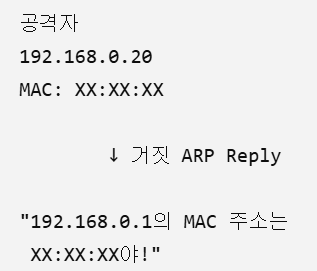
그러면 PC의 ARP 캐시가 잘못 학습될 수 있습니다.
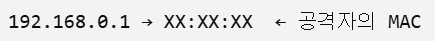
이제 PC가 게이트웨이로 보내는 이더넷 프레임이 공격자에게 전달될 수 있습니다.
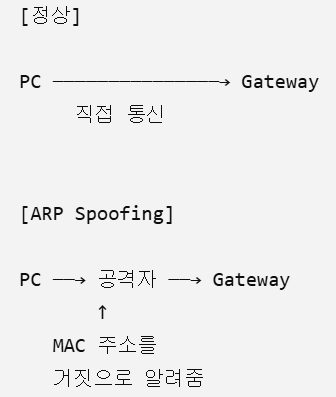
즉 ARP 자체에는 이 ARP 응답이 진짜인지를 강하게 검증하는 기능이 부족하기 때문에
같은 LAN에서 ARP 정보를 속여서 트래픽의 흐름을 바꿀 수 있게 됩니다.
* ARP 스푸핑은 공격자가 거짓 ARP 정보를 보내 피해자의 ARP 캐시를 조작하여 자신의 MAC 주소를 다른 장비의 MAC 주소로 인식하게 만드는 공격을 의미합니다.
※ ARP 스푸핑 실습은 별도의 파트로 나눠서 진행하겠습니다.
[DoS, DDoS 공격 유형과 특징]
- DoS 공격
시스템 거부 공격(DoS)는 시스템을 악의적으로 공격해 해당 시스템의 자원을 부족하게 하여 원래 의도된 용도로 사용하지 못하게 하는 공격을 의미합니다.
- DDoS 공격
분산 서비스 거부 공격(Distributed DoS)는 여러 대의 공격자를 분산적으로 배치해 동시에 DoS 공격을 실시하는 공격을 의미합니다. 일반적으로 악성코드를 이용하여 일반 사용자들의 PC를 감염시켜 이른바 좀비 PC로 만든 다음 C&C(명령제어)서버의 제어를 통해 특정한 시간대에 수행합니다.
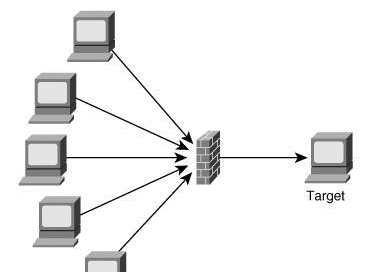
TCP SYN Flooding
- 네트워크에서 서비스를 제공하는 시스템은 동시 사용자 수가 제한됩니다.
- 공격자는 존재하지 않는 클라이언트가 서버에 접속하는 것처럼 속여 SYN 패킷을 전송합니다.
- 서버는 클라이언트에게 SYN+ACK 패킷을 보낸 후 ACK 패킷을 기다립니다.
- 하지만 존재하지 않은 클라이언트이므로 ACK 패킷이 오지 않습니다.

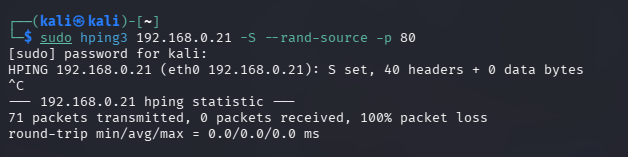
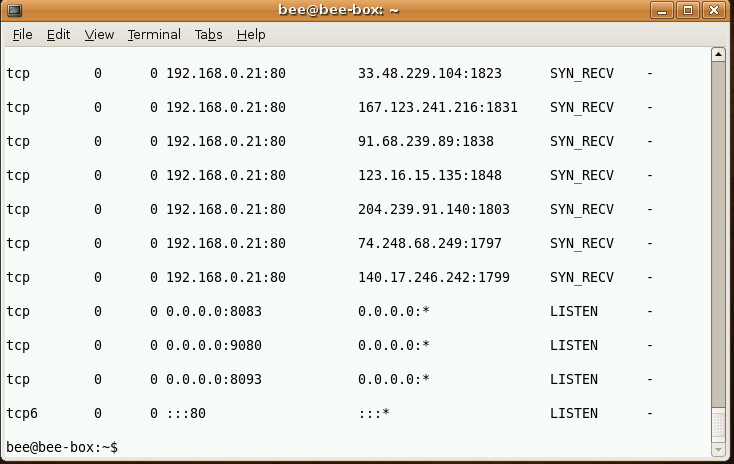
희생자 PC에서 netstat -napt | grep 80을 확인하면 다양한 IP가 SYN 패킷을 전송합니다.
서버는 SYN+ACK 패킷을 보내고 대기하게 되며
이때 서버는 SYN_RECV 상태로 대기하는 것을 볼 수 있습니다.
(실습) SYN Flooding
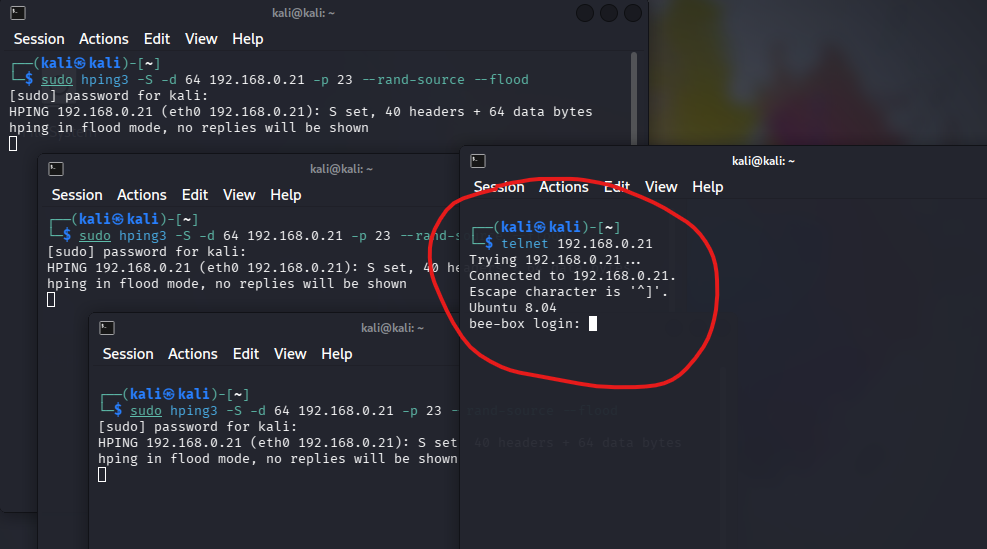
- 공격자는 hping3를 이용하여 telnet에 SYN Flooding 공격을 수행합니다.
hping3 192.168.0.21 -S -d 64 --flood --rand-source -p 23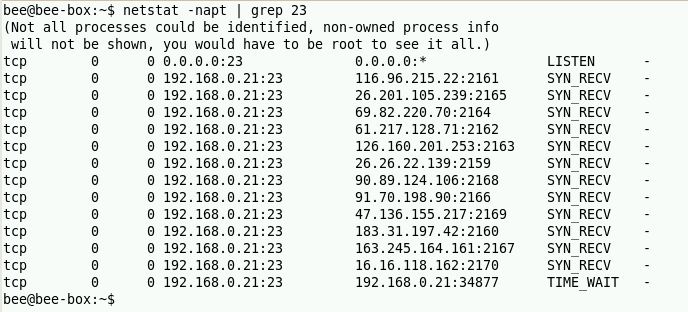
* 이제 공격자 PC에서 telnel이 접속되는지 테스트합니다.
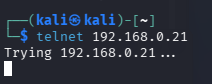
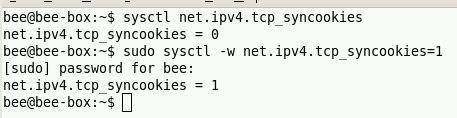
* 희생자 PC에서 TCP SYN Flooding 공격을 방어하기 위해 아래와 같이 tcp_syncookies 값을 설정합니다.
* 공격자는 다시 hing3 공격을 수행하고 telnet 연결 테스트를 진행합니다.
net.ipv4.tcp_syncookies = 1은 TCP SYN 공격에 대응하기 위한 Linux 커널 옵션으로
0 : 비활성화 (일반적인 TCP SYN 처리 방식 사용)
1 : 활성화 (SYN backlog가 가득 차는 등 필요할 때 SYN Cookie를 사용한다)
* 즉 연결이 아직 확정되지 않은 상태에서 모든 연결 정보를 미리 저장하는 부담을 줄이기 위해 SYN Cookie 라는 방식을 사용합니다.
하지만 1이라고 해서 SYN Flooding 공격을 완전히 차단하는 것은 아닙니다.
SYN backlog 가 고갈되는 상황에서 서버가 정상 연결을 유지할 수 있도록 지원합니다.
TCP Connection Flooding 공격으로는
- TCP의 세션을 이용한 공격으로
- 한 개의 IP가 다양한 포트로 SYN 패킷을 전송합니다.
- 클라이언트와 서버는 3 Way Handshake를 통해 세션을 연결하는데
- 세션 연결 Full이 되면 더 이상 연결이 불가능합니다.
hping3 [Target-IP] --flood -rand-source -p [Port]
DNS Query Flooding 공격은
- DNS Query 요청 패킷을 대량으로 서버에 전송하여 DNS의 정상적인 서비스를 방해합니다.
- 많은 Query를 발생시켜 서버가 더 이상 DNS 응답을 하지 못하도록 합니다.
DNS Amplification 공격은
- DNS 서버들을 이용하여 공격하는 DoS 공격 방식으로
- Open DNS Resolver (재귀적 질의 설정 서버)
- DNS Query Type "Any" (모든 Type의 레코드를 모두 요청)
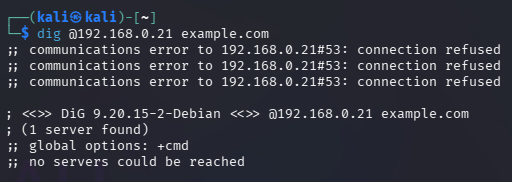
우선 dig 명령을 사용하여 WEB서버에 대한 DNS를 확인합니다.
하지만 refuse가 되었습니다. (서버가 질의를 거부)
> bind9-utils가 없어서 발생된 문제입니다. (이번 실습은 어떤식으로 진행되는지만 간단하게 살펴보겠습니다)
bind9-utils를 설치하겠습니다.
bind9-utils는 BIND9 DNS 서버를 관리하고 점검하기 위한 보조 도구 모음으로
BIND9 : DNS 서버 프로그램
bind9-utils : BIND9를 점검 관리하는 유틸리티입니다.
sudo apt install bind9

sudo apt install bind9-utils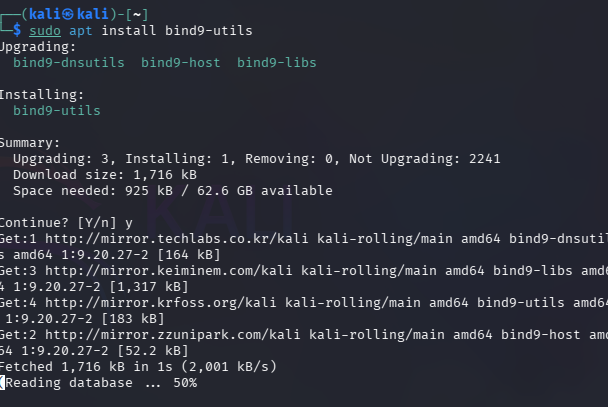
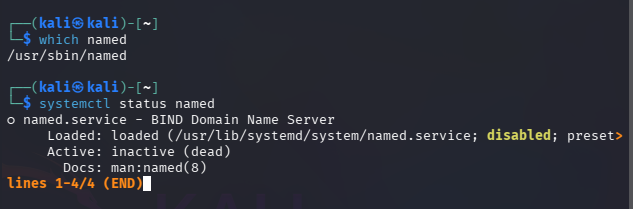

* (추가) Saddam.py는 DNS 증폭 공격을 할 수 있는 도구라고 합니다. 하지만 현재 범위에서는 별도로 다루지 않겠습니다.
DNS 증폭 공격은 공격자가 출발지 IP 주소를 피해자의 주소로 위조하고 취약한 외부 DNS 서버에 작은 크기의 DNS 질의를 보내고 DNS 서버가 이에 대한 큰 크기의 응답을 피해자에게 보내도록 유도하는 공격입니다.
공격자는 상대적으로 적은 양의 요청을 보내지만 DNS 서버의 응답이 피해자에게 집중되기 때문에 피해자는 자신의 요청과 관계없는 대량의 DNS 응답 트래픽을 받게 됩니다.
이를 통해 피해자의 네트워크 대역폭이나 시스템 자원이 소모될 수 있는 문제가 발생될 수 있습니다.
'정보보안 > 정보보안 일반' 카테고리의 다른 글
| 케이쉴드주니어 보안사고 분석대응 (디지털포렌식:2/3) 정리본 (0) | 2026.09.21 |
|---|---|
| 케이쉴드주니어 보안사고 분석대응 (디지털포렌식:1/3) 정리본 (0) | 2026.09.21 |
| 케이쉴드주니어 보안사고 분석대응 (네트워크 취약점 이해 및 대응:part 1/2) 정리본 (0) | 2026.09.17 |
| 케이쉴드주니어 보안사고 분석대응 (윈도우 OS 취약점을 악용한 공격 사례) 정리본 (0) | 2026.09.16 |
| 케이쉴드주니어 보안사고 분석대응 (운영체제 시스템의 이해 및 보안:리눅스2/2) 정리본 (0) | 2026.09.16 |


